国产Web中间件HTTPS反向代理通用适配运维手册
配置失误引发的典型故障前置说明
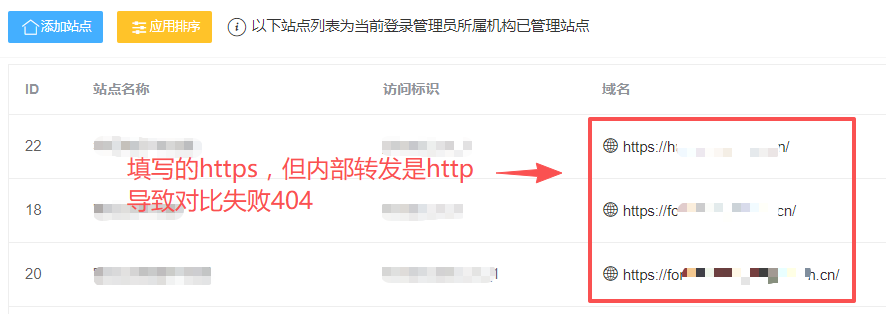
在国产化项目、Java CMS站群的HTTPS部署场景下,协议透传配置错误会直接触发大量连锁异常,其中最常见的核心故障就是站群站点识别完全失效:站群中所有站点的绑定规则、后台预设的站点访问地址全部填写为HTTPS协议,但前置Web代理解密HTTPS请求后以HTTP协议转发给后端中间件时,没有正确透传用户原始的HTTPS协议信息,导致后端业务程序获取到的请求协议和站点预设协议完全不匹配,无法正常匹配站点绑定规则,直接出现站点404、内容加载失败、多站点数据串流等严重问题。除此之外配置失误还会衍生出一系列高频关联异常:静态资源混合内容报错,页面中配置的HTTPS资源路径被自动替换为HTTP协议,浏览器自动拦截非安全资源,导致站点图片、样式文件、交互脚本加载不全,页面显示错乱;后台登录循环跳转异常,登录校验逻辑获取到的协议和后台预设的HTTPS协议不一致,出现登录成功后自动跳转回HTTP地址、反复重定向退出、无法进入管理后台等问题;业务接口鉴权全量失败,依赖协议校验的表单提交、API鉴权、数据同步接口直接判定请求非法,无法正常提交业务数据、调用核心功能;全站重定向死循环,前置代理检测到HTTP请求后强制跳转HTTPS,后端返回的响应链接却自带HTTP协议地址,两者反复触发重定向规则,导致站点完全无法访问。本手册从最基础的Nginx+Tomcat典型架构切入,延伸覆盖所有兼容Nginx的国产Web服务软件、各类后端国产中间件的HTTPS部署场景,完整梳理标准化配置流程、故障排查方法与通用适配规则,为各类国产化环境下的SSL证书落地提供可直接复用的运维指导。
一、场景覆盖说明
当前政企、国产化项目部署中,除了经典的Nginx+Tomcat架构外,还大量使用各类基于Nginx二次开发的国产Web服务器,如东方通Web服务器、宝兰德Web代理、金蝶天燕Web容器等,以及东方通TongWeb、宝兰德AppServer、金蝶Apusic等国产后端应用中间件,所有这类「前置Nginx类Web代理+后端应用中间件」的部署架构,在部署SSL证书实现HTTPS服务时,都会遇到统一的「前端代理解密后原始协议透传失效」问题,本手册的配置逻辑可全场景兼容覆盖。
二、基础典型架构:Nginx+Tomcat HTTPS全流程配置规范
本章节是所有衍生场景的配置基础,严格按照步骤完成配置即可实现HTTPS协议的正常透传,避免接口协议不一致异常。前置Nginx层SSL证书配置,将SSL证书部署在Nginx层完成HTTPS解密,除了将配置里的server_name修改为项目对应的实际域名之外,证书监听、证书路径、代理转发头相关的核心配置项必须按规范填写,确保Nginx可以正常完成SSL握手、并把原始请求的协议信息透传给后端服务。后端Tomcat层协议适配配置,修改Tomcat的server.xml配置文件,在HOST节点内添加对应Valve配置,实现反向代理场景下的原始IP与原始请求协议自动识别,该配置的核心作用是让Tomcat不再默认取Nginx与后端之间内网通信的HTTP协议,而是获取到用户实际发起请求的原始HTTPS协议。业务系统地址联动配置,以Java CMS业务系统为例,需要分别完成后台与前台的地址配置适配:后台访问配置修改config/cs.properties文件,支持外网登录后台的场景统一设置为HTTPS协议,端口保持默认80配置即可,仅允许内网登录后台的场景设置为HTTP协议,直接使用Tomcat自身的服务端口访问;前台站点访问配置全链路设置为HTTPS协议,保障面向终端用户的资源访问全程加密。
三、国产化场景通用适配规则
所有兼容Nginx逻辑的国产Web代理软件、国产后端应用中间件,都可以基于基础架构的配置思路,完成对应适配调整。国产Nginx类Web代理适配要点,所有基于Nginx二次开发的国产Web服务器,无需修改基础配置逻辑,仅需要在原生Nginx配置入口的对应位置,补充添加自定义请求头配置,把X-Forwarded-Proto、X-Forwarded-For两个头信息正确传递给后端中间件,即可完成前置代理层的协议透传配置。国产后端应用中间件适配要点,针对东方通TongWeb、宝兰德AppServer、金蝶Apusic等国产中间件,只需要在对应中间件的全局配置文件中,找到类似Tomcat的Valve扩展配置入口,按照对应中间件的官方规则填入透传协议参数,即可实现原始请求协议的识别适配,完全兼容基础场景的配置逻辑,无需改动业务系统代码。
四、标准化故障排查与验证方法
所有架构场景下都可以通过统一的验证方法,快速定位配置问题,100%确认HTTPS透传是否生效。选取业务系统中任意一个SpringMVC实现方法,在代码内添加JavaEE原生的request.getScheme()语句,输出当前程序识别到的请求协议值,将打印结果输出到控制台或系统日志中。以终端用户身份,通过浏览器使用HTTPS协议访问业务系统对应接口,查看打印出的协议返回结果:如果输出结果为https,说明整个链路的HTTPS协议透传完全正常,配置符合部署要求;如果输出结果为http,说明当前配置存在异常,需要按照「先检查前置Web代理的SSL配置与请求头设置,再检查后端中间件的协议识别配置」的顺序逐一核对参数修正配置,重启对应服务后重新执行验证步骤,直到最终输出的协议值为https为止。通过本手册的配置规范落地,可覆盖90%以上国产化部署场景下的HTTPS反向代理适配需求,彻底解决配置不当导致的接口协议不一致、资源跳转异常、登录校验失败等常见问题。
String scheme = request.getScheme();
String clientIp = request.getHeader("X-Forwarded-For");
if("https".equalsIgnoreCase(scheme)){
//生产环境部署请替换为log输出
System.out.println( "成功: HTTPS透传配置正常,协议:" + scheme + ",用户真实IP:" + clientIp + clientIp);
}else{
//生产环境部署请替换为log输出
System.out.println( "失败: HTTPS透传配置异常,协议:" + scheme + ",用户真实IP:" + clientIp + clientIp);
}

